Alerta Técnica VESys Inteligencia Artificial Ofensiva

ARTEX: el ataque autónomo con IA que compromete una red en 15 minutos

Ya no hablamos de herramientas que asisten a un atacante: hablamos de agentes de inteligencia artificial que reconocen, explotan y se mueven dentro de la infraestructura por su cuenta. Esta es la alerta técnica de VESys sobre ARTEX y lo que su organización necesita hacer al respecto.

Noviembre 2026 8 min de lectura Equipo de Ciberseguridad VESys
Distribución

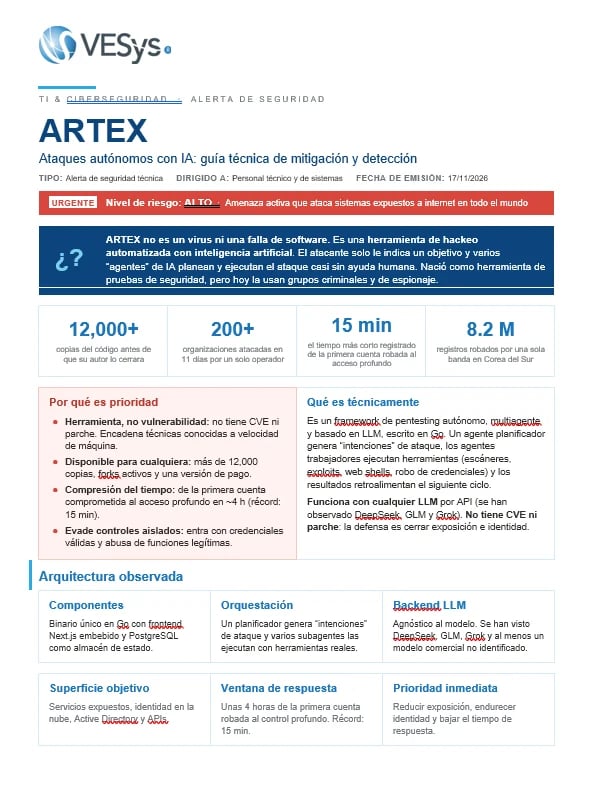
12,000+

copias del agente en circulación

Víctimas

200+

organizaciones comprometidas

Velocidad

15 min

del primer acceso al compromiso total

Impacto

8.2 M

registros exfiltrados

Resumen ejecutivo

Si solo tiene 30 segundos, lea esto

  • Es un ataque autónomo, no asistido

    Los agentes de IA toman decisiones, cambian de táctica y se mueven lateralmente sin un operador humano detrás.

  • Rompe el modelo de tiempo de respuesta

    15 minutos de acceso a compromiso total. Ningún equipo humano detecta, investiga y contiene en ese margen.

  • La exposición es la superficie de ataque

    Credenciales débiles, servicios expuestos y parches pendientes son el combustible. Sin ellos, ARTEX no avanza.

  • Se puede frenar, pero no con parches aislados

    Requiere higiene de identidades, microsegmentación, detección de comportamiento y respuesta operada 24/7.

Nivel de riesgo

CRÍTICO

Aplica a toda organización con servicios expuestos a internet, directorio activo sin endurecer o identidades sin MFA.

Security alert infographic from VESys about ARTEX, autonomous AI attack tools, with key stats: 12,000+ copies, 200+ organizations, 15 min breach time, 8.2 M stolen records

Qué es ARTEX y por qué cambia las reglas

ARTEX es una familia de herramientas de ataque que orquesta agentes de inteligencia artificial capaces de ejecutar un intrusión de principio a fin de forma autónoma. A diferencia de un framework tradicional —que exige que alguien decida qué hacer en cada etapa— ARTEX incorpora un ciclo de razonamiento: observa el entorno, interpreta lo que encuentra, elige la siguiente acción y la ejecuta, aprendiendo del resultado.

El resultado práctico es que la brecha de tiempo entre "reconocimiento" y "compromiso" se comprime a minutos. Los datos que acompañan a esta alerta son elocuentes: más de 12,000 copias del agente distribuidas, al menos 200 organizaciones afectadas y un tiempo de compromiso que ronda los 15 minutos, con 8.2 millones de registros exfiltrados en el conjunto de incidentes observados.

Es importante entender lo que ARTEX no hace: no inventa vulnerabilidades nuevas. Opera sobre debilidades que ya existen en la mayoría de las redes corporativas —credenciales reutilizadas, servicios mal configurados, parches pendientes, confianza excesiva entre segmentos— y las encadena a velocidad de máquina. Esto significa que la defensa sigue dependiendo de lo que la organización ya debería estar haciendo, pero ahora sin margen de error.

La diferencia clave: una herramienta clásica amplifica las manos de un atacante. Un agente autónomo amplifica su criterio, su velocidad y su capacidad de operar simultáneamente contra varios objetivos.
Anatomía del ataque

Cómo funciona un ataque con ARTEX

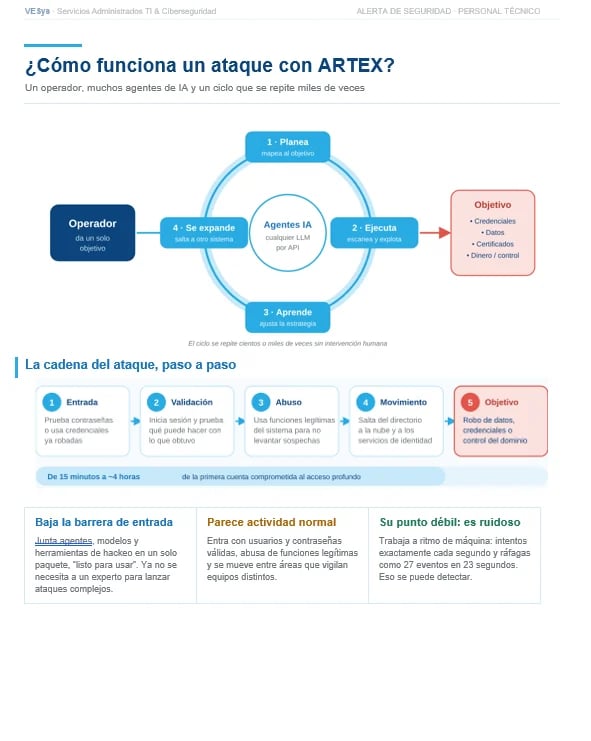
ARTEX opera como un equipo rojo automatizado que nunca duerme. Su arquitectura se apoya en un ciclo de cuatro fases ejecutado por agentes de IA, que en conjunto producen una cadena de ataque de cinco pasos hasta llegar al objetivo.

01

Reconocimiento

El agente enumera superficie expuesta, servicios, versiones y relaciones de confianza sin llamar la atención.

02

Acceso inicial

Prueba credenciales, reutiliza filtraciones y explota configuraciones débiles hasta obtener un punto de apoyo.

03

Movimiento lateral

Se propaga por la red buscando privilegios, reutilizando sesiones y saltando entre segmentos mal aislados.

04

Objetivo

Localiza datos de valor, eleva privilegios, exfiltra y —cuando se le indica— despliega ransomware.

Infografía en español sobre cómo funciona un ataque con ARTEX: ciclo de cuatro fases de agentes de IA y cadena de ataque en cinco pasos hasta el objetivo
Ciclo de agentes de IA y cadena de ataque en cinco pasos hasta el objetivo final.

La cadena de ataque en cinco pasos

Cada paso alimenta al siguiente sin intervención humana. El orden no es fijo: el agente reordena según lo que encuentra.

1

Reconocimiento y perfilado

Identifica dominios, IPs, servicios y personal. Construye un mapa de la organización antes de tocar nada.

2

Obtención de credenciales

Phishing asistido, pulverización de contraseñas o reutilización de credenciales filtradas. Es el paso más barato y el más rentable.

3

Establecimiento de persistencia

Crea cuentas, tareas programadas o servicios encubiertos para sobrevivir a reinicios y a una primera remediación.

4

Escalada y movimiento lateral

Busca el control del directorio activo y de las cuentas de servicio: desde ahí, toda la organización queda a la vista.

5

Exfiltración y ejecución del objetivo

Saca la información por canales legítimos o cifra todo. Aquí ya no se habla de detección, sino de contención y recuperación.

Vectores y TTPs

Por dónde entra y qué deja a su paso

ARTEX no depende de una vulnerabilidad de día cero. Su eficacia está en encadenar debilidades conocidas —y frecuentemente ignoradas— hasta convertir una puerta entreabierta en un compromiso total.

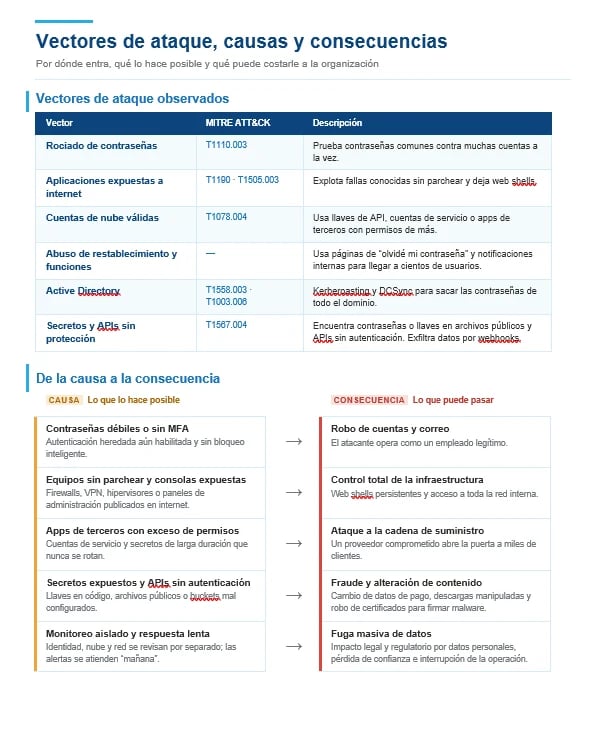
Vector de ataque Causa en la organización Consecuencia
Acceso remoto expuesto Escritorio remoto, VPN y paneles administrativos publicados sin MFA ni restricción de origen. Punto de entrada directo, sin necesidad de phishing ni de interacción del usuario.
Credenciales débiles o reutilizadas Contraseñas sin política, cuentas locales compartidas y ausencia de autenticación multifactor. El agente obtiene acceso válido y se confunde con tráfico legítimo.
Software sin parchar Aplicaciones y sistemas operativos con actualizaciones pendientes por meses. Ejecución de código y escalada de privilegios sin explosivos personalizados.
Red plana sin segmentar Confianza implícita entre estaciones, servidores y dispositivos OT/IoT. Movimiento lateral rápido y propagación de ransomware en minutos.
Directorio activo mal endurecido Cuentas de servicio con privilegios excesivos, delegaciones heredadas y sin monitoreo de cambios. Control del dominio: creación de cuentas, persistencia y acceso a todo.
Factor humano dirigido Phishing hiperpersonalizado generado por IA, sin errores de idioma ni señales obvias. Entrega de credenciales o ejecución de carga útil en el equipo del usuario.
Terceros y cadena de suministro Proveedores con accesos permanentes y controles más laxos que los propios. Acceso heredado al entorno del cliente sin vulnerar su perímetro.
Tabla de vectores de ataque con sus causas y consecuencias para la organización, incluyendo MITRE ATT&CK y flujo causa-consecuencia
Vectores de ataque, causa raíz y consecuencia, mapeados a MITRE ATT&CK.

Mapeo a MITRE ATT&CK

Las acciones observadas corresponden a tácticas y técnicas ya documentadas en el framework ATT&CK. Eso es una buena noticia: las detecciones existen. El reto es tenerlas instrumentadas y con alguien mirándolas.

Consultar MITRE ATT&CK

Reconnaissance

Active Scanning, Gather Victim Identity Info

Initial Access

Valid Accounts, Exploit Public-Facing App

Persistence

Create Account, Scheduled Task, Account Manipulation

Privilege Escalation

Exploitation for Privilege Escalation

Lateral Movement

Remote Services, Use Alternate Auth Material

Exfiltration / Impact

Exfil Over C2 Channel, Data Encrypted for Impact

Detección y respuesta

Qué hacer, en orden de prioridad

No todas las acciones tienen el mismo impacto. Estas son las recomendaciones de VESys, ordenadas por nivel de riesgo y esfuerzo, más las señales que conviene vigilar en los registros.

1

Riesgo crítico

Hoy mismo

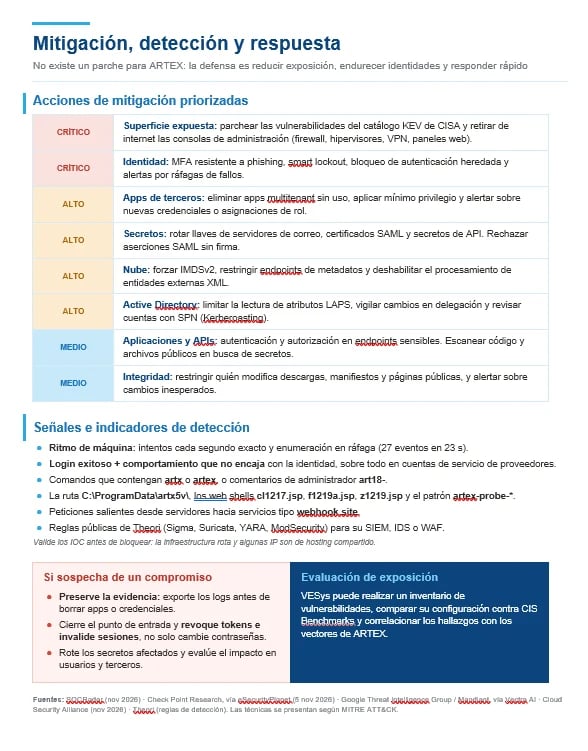
  • Exigir MFA en todos los accesos remotos: VPN, RDP, correo y paneles de administración.
  • Cerrar RDP y servicios administrativos expuestos a internet; migrar a acceso mediado.
  • Bloquear cuentas locales compartidas y revisar privilegios de cuentas de servicio.
  • Aplicar parches críticos pendientes en sistemas publicados a internet.
2

Riesgo alto

Esta semana

  • Segmentar la red: separar estaciones, servidores, invitados y OT/IoT.
  • Restringir movimiento lateral entre VLANs y aplicar mínimo privilegio.
  • Respaldos inmutables y fuera de línea, con prueba de restauración.
  • Monitorear creación de cuentas, tareas programadas y cambios en el directorio activo.
3

Riesgo medio

Próximas semanas

  • Detección de comportamiento en endpoint y red, no solo firmas.
  • Correlación de eventos en SIEM con reglas afinadas a las TTPs de ARTEX.
  • Simulación de adversario y ejercicios de mesa con dirección.
  • Gestión de exposición: inventario continuo de activos y vulnerabilidades.
Infografía en español: Mitigación, detección y respuesta ante ARTEX, con acciones prioritarias por nivel de riesgo y señales de detección
Guía de mitigación, detección y respuesta por nivel de riesgo.

Señales de detección a vigilar

Un agente autónomo deja rastro, pero su rastro se parece al de un administrador legítimo. La diferencia está en la secuencia y la velocidad.

Inicios de sesión imposibles: una misma cuenta accediendo desde ubicaciones o dispositivos distintos en minutos.

Actividad fuera de horario: consultas masivas al directorio o a archivos en horarios atípicos para ese usuario.

Cuentas y tareas nuevas: usuarios creados sin ticket, tareas programadas nuevas o servicios instalados por nadie.

Escaneos internos: reconocimiento desde una estación hacia muchos hosts en poco tiempo.

Salida inusual de datos: volúmenes anómalos hacia destinos nuevos, nubes no corporativas o servicios de transferencia.

Desactivación de defensas: cambios en políticas de antivirus, EDR o exclusiones añadidas sin autorización.

Cómo ayuda VESys

Una amenaza de 15 minutos necesita una respuesta de segundos

Ningún equipo de TI puede sostener un ciclo de detección, análisis y contención a la velocidad de un agente autónomo trabajando solo y únicamente en horario de oficina. VESys opera la capa de seguridad que cubre esa brecha: arquitectura endurecida, detección continua y respuesta con manos en el teclado.

Endurecimiento y arquitectura

Cerramos la superficie de ataque que ARTEX necesita: accesos, identidades, segmentación y parches.

SOC y monitoreo 24/7

Detección de comportamiento con reglas alineadas a MITRE ATT&CK y análisis humano de cada alerta.

Respuesta a incidentes

Contención, erradicación, recuperación y análisis forense con un plan probado, no improvisado.

Preparación y continuidad

Ejercicios de mesa, simulación de adversario y respaldos verificados para reducir el tiempo de recuperación.

¿Sospecha que ya fue afectado?

Si detectó actividad anómala, cuentas desconocidas o movimiento lateral en su red, no espere a confirmarlo solo. Una primera revisión toma menos que el tiempo que ARTEX necesita para llegar al dominio.

Reportar un incidente

Atención inmediata para clientes con contrato de soporte o SOC.

Conclusión

La velocidad ya no es una ventaja del atacante

ARTEX confirma una tendencia que veníamos anticipando: la automatización ofensiva dejó de ser un experimento y se convirtió en una herramienta de uso extendido. Con más de 12,000 copias en circulación y 200 organizaciones afectadas, ya no se trata de un riesgo teórico para "alguien más grande".

La buena noticia es que las defensas que funcionan contra ARTEX son las mismas que llevan años recomendándose: identidades fuertes, superficie mínima, segmentación real, detección de comportamiento y capacidad de respuesta probada. Lo que cambió es el margen de tolerancia. Antes, dejar un RDP abierto o una cuenta sin MFA era un pendiente. Hoy es una invitación con hora de entrada.

El objetivo no es reaccionar más rápido que un agente de IA: es no darle nada que explotar y tener a alguien mirando cuando lo intente.

¿Necesita ayuda para cerrar la superficie de ataque?

Revisamos sus accesos expuestos, identidades y segmentación, y le entregamos un plan de acción priorizado por riesgo real.